Ransomware em pequenas empresas não é mais exceção — é a regra do dia a dia da segurança digital brasileira. Levantamento da CNseg mostra que a busca por proteção contra riscos cibernéticos cresceu 880% em cinco anos no país, e boa parte desse movimento vem de empresas que só entenderam o risco depois de ver um concorrente, um fornecedor ou a própria operação travada por um sequestro de dados.
Este guia explica o que fazer nas primeiras 72 horas depois de um ataque, o que a lei exige que sua empresa comunique — e em quanto tempo —, e como o seguro cibernético entra nessa resposta.
Índice
O Que Fazer nas Primeiras 72 Horas Depois de um Ataque de Ransomware
Ransomware é um tipo de ataque cibernético em que um criminoso sequestra os arquivos ou sistemas da empresa — geralmente criptografando os dados — e exige pagamento para liberar o acesso. As primeiras horas depois da descoberta definem o tamanho do estrago.
Sequência recomendada por especialistas em resposta a incidentes:
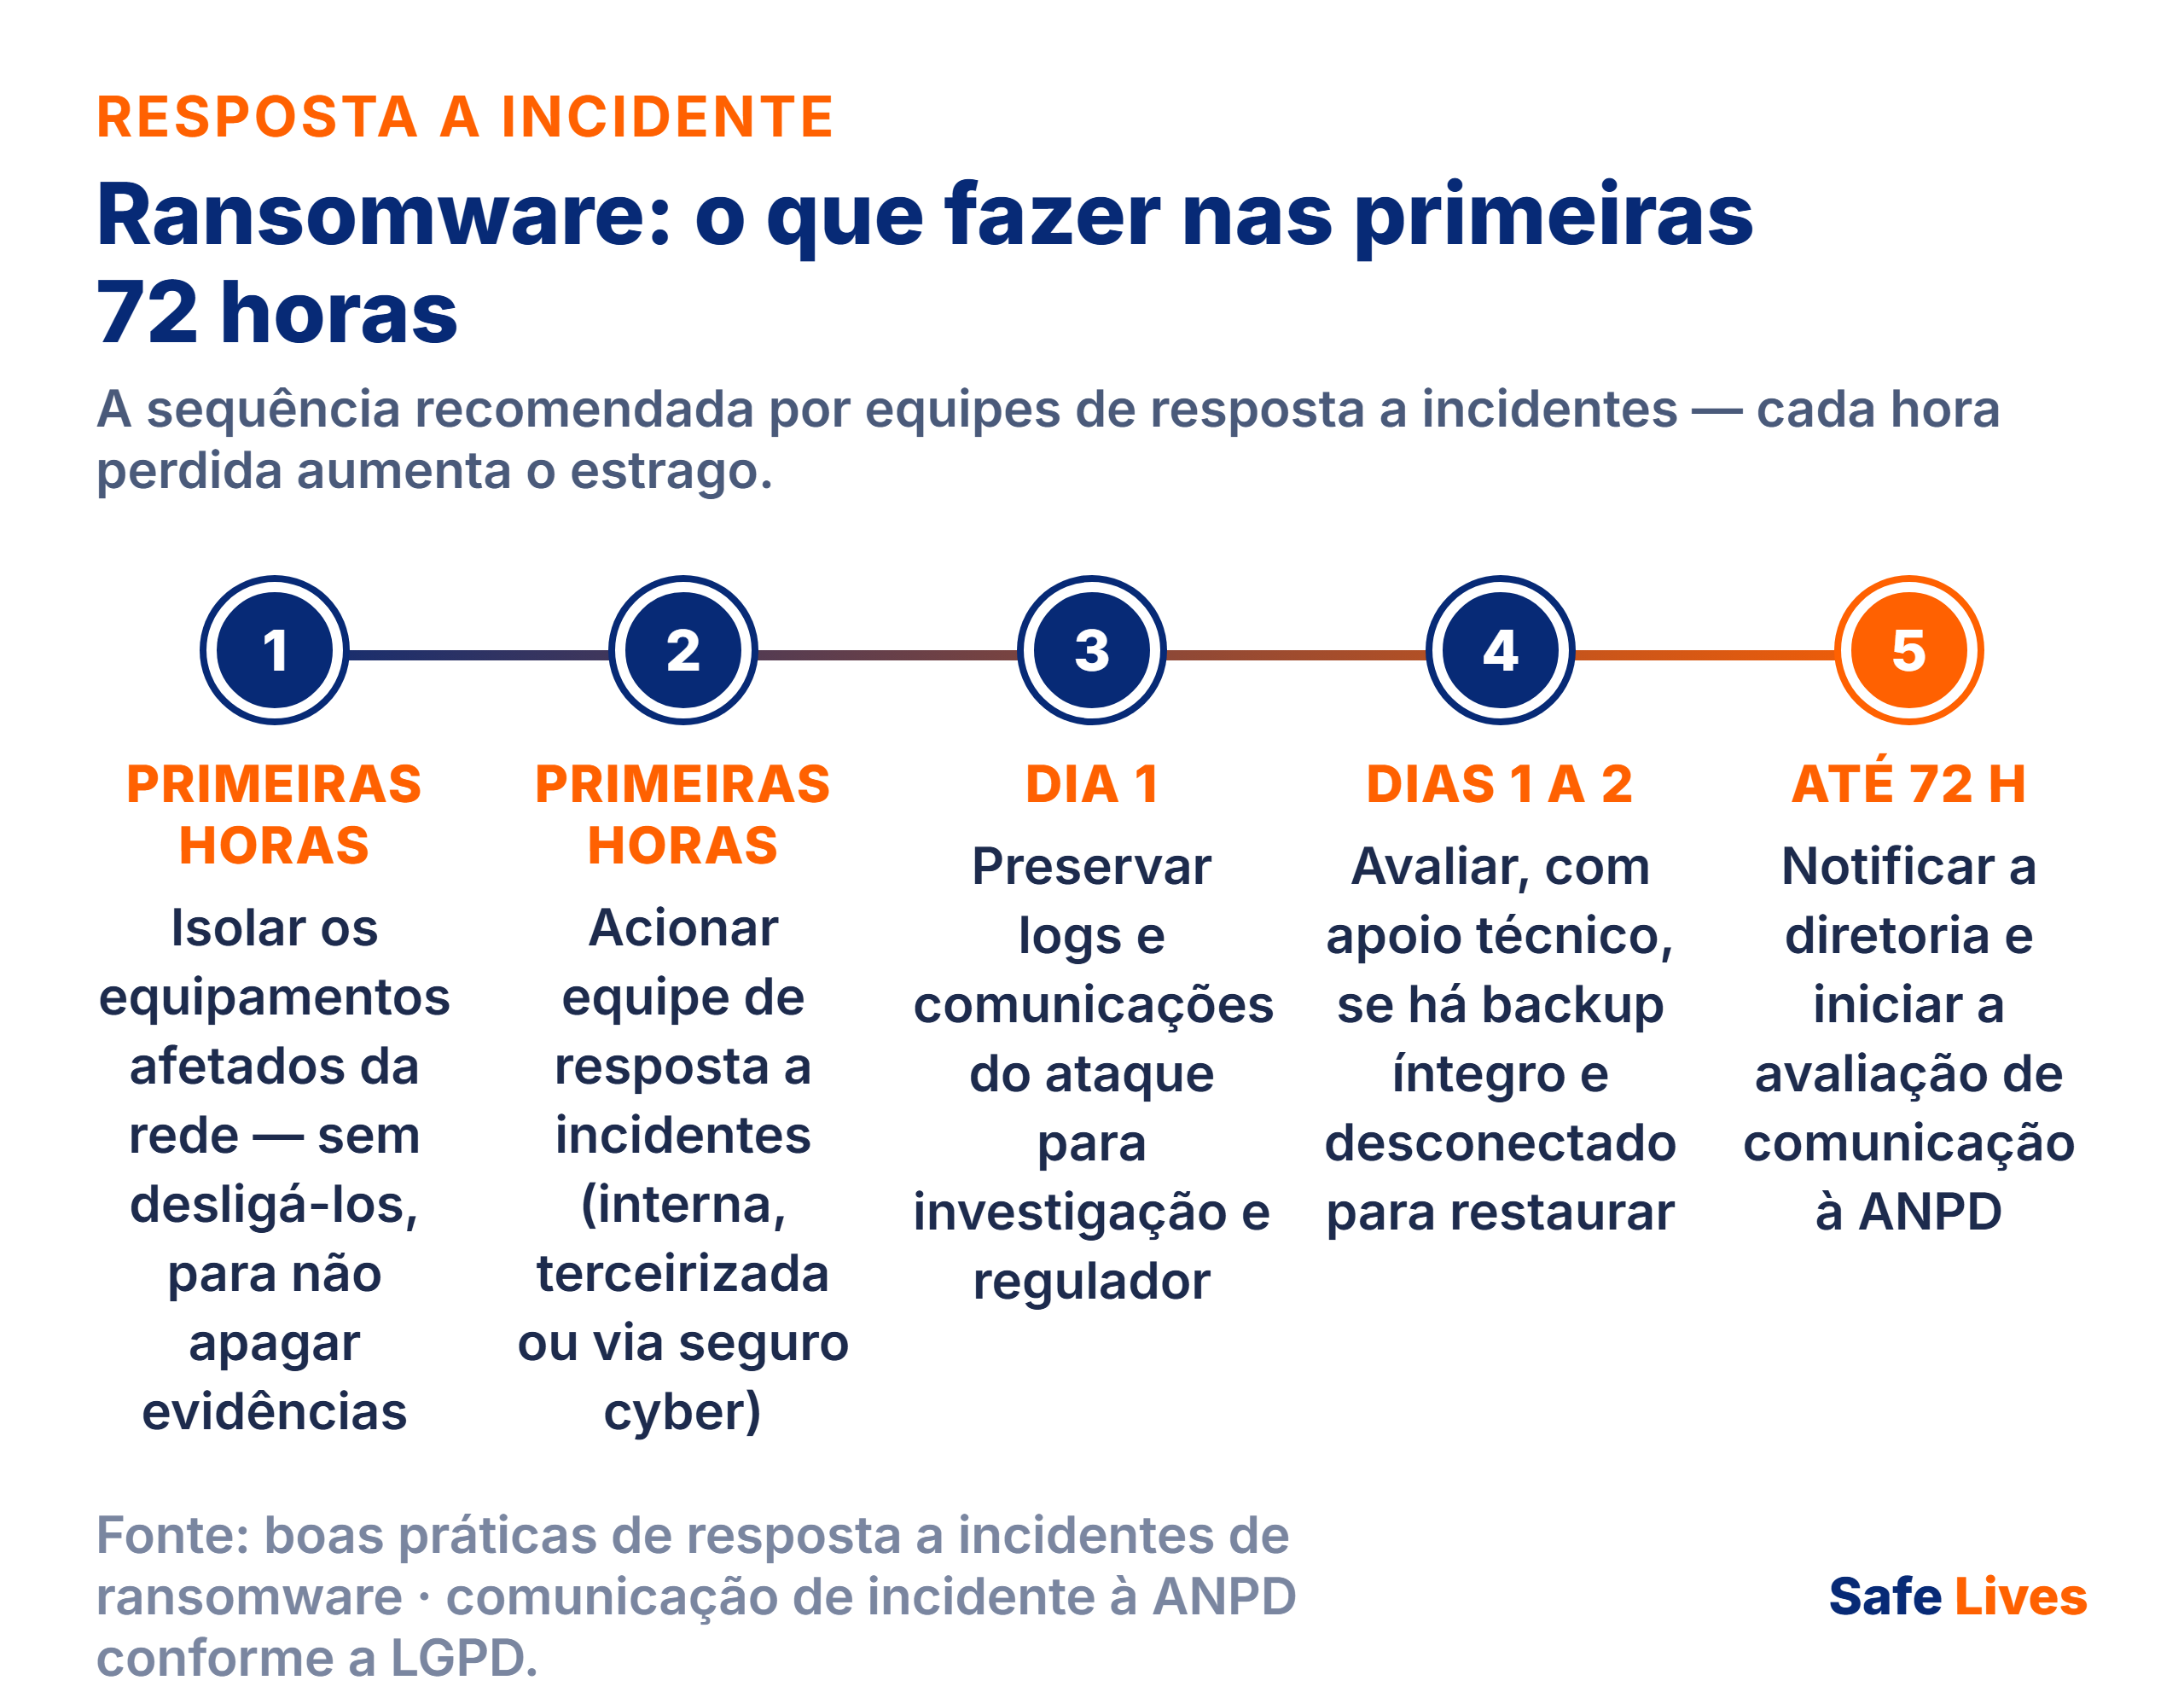
- Isolar os equipamentos afetados da rede imediatamente, sem desligá-los — desligar pode apagar evidências que ajudam na investigação
- Acionar uma equipe especializada em resposta a incidentes (interna, terceirizada ou via seguradora, se houver apólice de seguro cyber ativa)
- Preservar logs e comunicações do ataque — servem tanto para a investigação quanto para a comunicação regulatória
- Avaliar, com apoio técnico, se há backup íntegro e desconectado da rede no momento do ataque, para restauração sem depender do criminoso
- Notificar internamente a diretoria e, quando aplicável, iniciar a avaliação sobre a comunicação obrigatória à Autoridade Nacional de Proteção de Dados (ANPD)
Quando existe um backup íntegro e desconectado da rede no momento do ataque, a restauração tende a ser muito mais rápida, porque a empresa não depende de negociar com o criminoso para recuperar os dados.
É parte do motivo pelo qual, como mostram os dados mais adiante, mais da metade das organizações atacadas recuperou tudo em até uma semana — sem esse backup, o mesmo cenário costuma forçar uma negociação direta, com prazo muito mais incerto.
Por Que a Pequena Empresa é o Alvo Preferido do Ransomware
Empresas pequenas concentram uma combinação que interessa ao criminoso: têm caixa suficiente para considerar pagar um resgate, mas raramente têm uma equipe de segurança da informação dedicada para preveni-lo ou respondê-lo com agilidade — o mesmo padrão que explica por que pequenas empresas são o maior alvo de ataques cibernéticos em geral, não só ransomware.
Segundo o relatório State of Ransomware 2025, da Sophos — empresa global de segurança digital —, 66% das empresas brasileiras atacadas por ransomware pagaram o resgate em 2025, valor médio de US$ 400 mil, abaixo da média global de US$ 1 milhão. A pesquisa reforça um ponto pouco falado: em 1 de cada 6 pagamentos, a empresa não recuperou os dados mesmo pagando.
O que torna a pequena empresa mais vulnerável, na prática:
- Ausência de autenticação multifator (MFA) em sistemas críticos
- Backups que não são testados nem mantidos desconectados da rede principal
- Falta de plano de resposta a incidente documentado e ensaiado
- Dependência de fornecedores terceirizados sem exigência contratual de segurança mínima
O CERT.br — Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil, mantido pelo NIC.br — lançou em julho de 2025 um guia gratuito justamente para pequenas e médias empresas, com controles essenciais: MFA, backup protegido e gestão de vulnerabilidades.
O Prazo da ANPD Para Avisar Sobre o Ataque: o Que Muda Para Empresas Pequenas
Se o ransomware em pequenas empresas afetou dados pessoais — de clientes, funcionários ou fornecedores —, a Lei Geral de Proteção de Dados (Lei 13.709/2018, art. 48) obriga o controlador — no caso de ransomware em pequenas empresas, a empresa responsável pela decisão sobre o tratamento dos dados) a comunicar o incidente à ANPD e aos titulares afetados, sempre que houver risco ou dano relevante. O tema se conecta diretamente ao que já vale para vazamento de dados em geral — ver LGPD e seguro cyber.
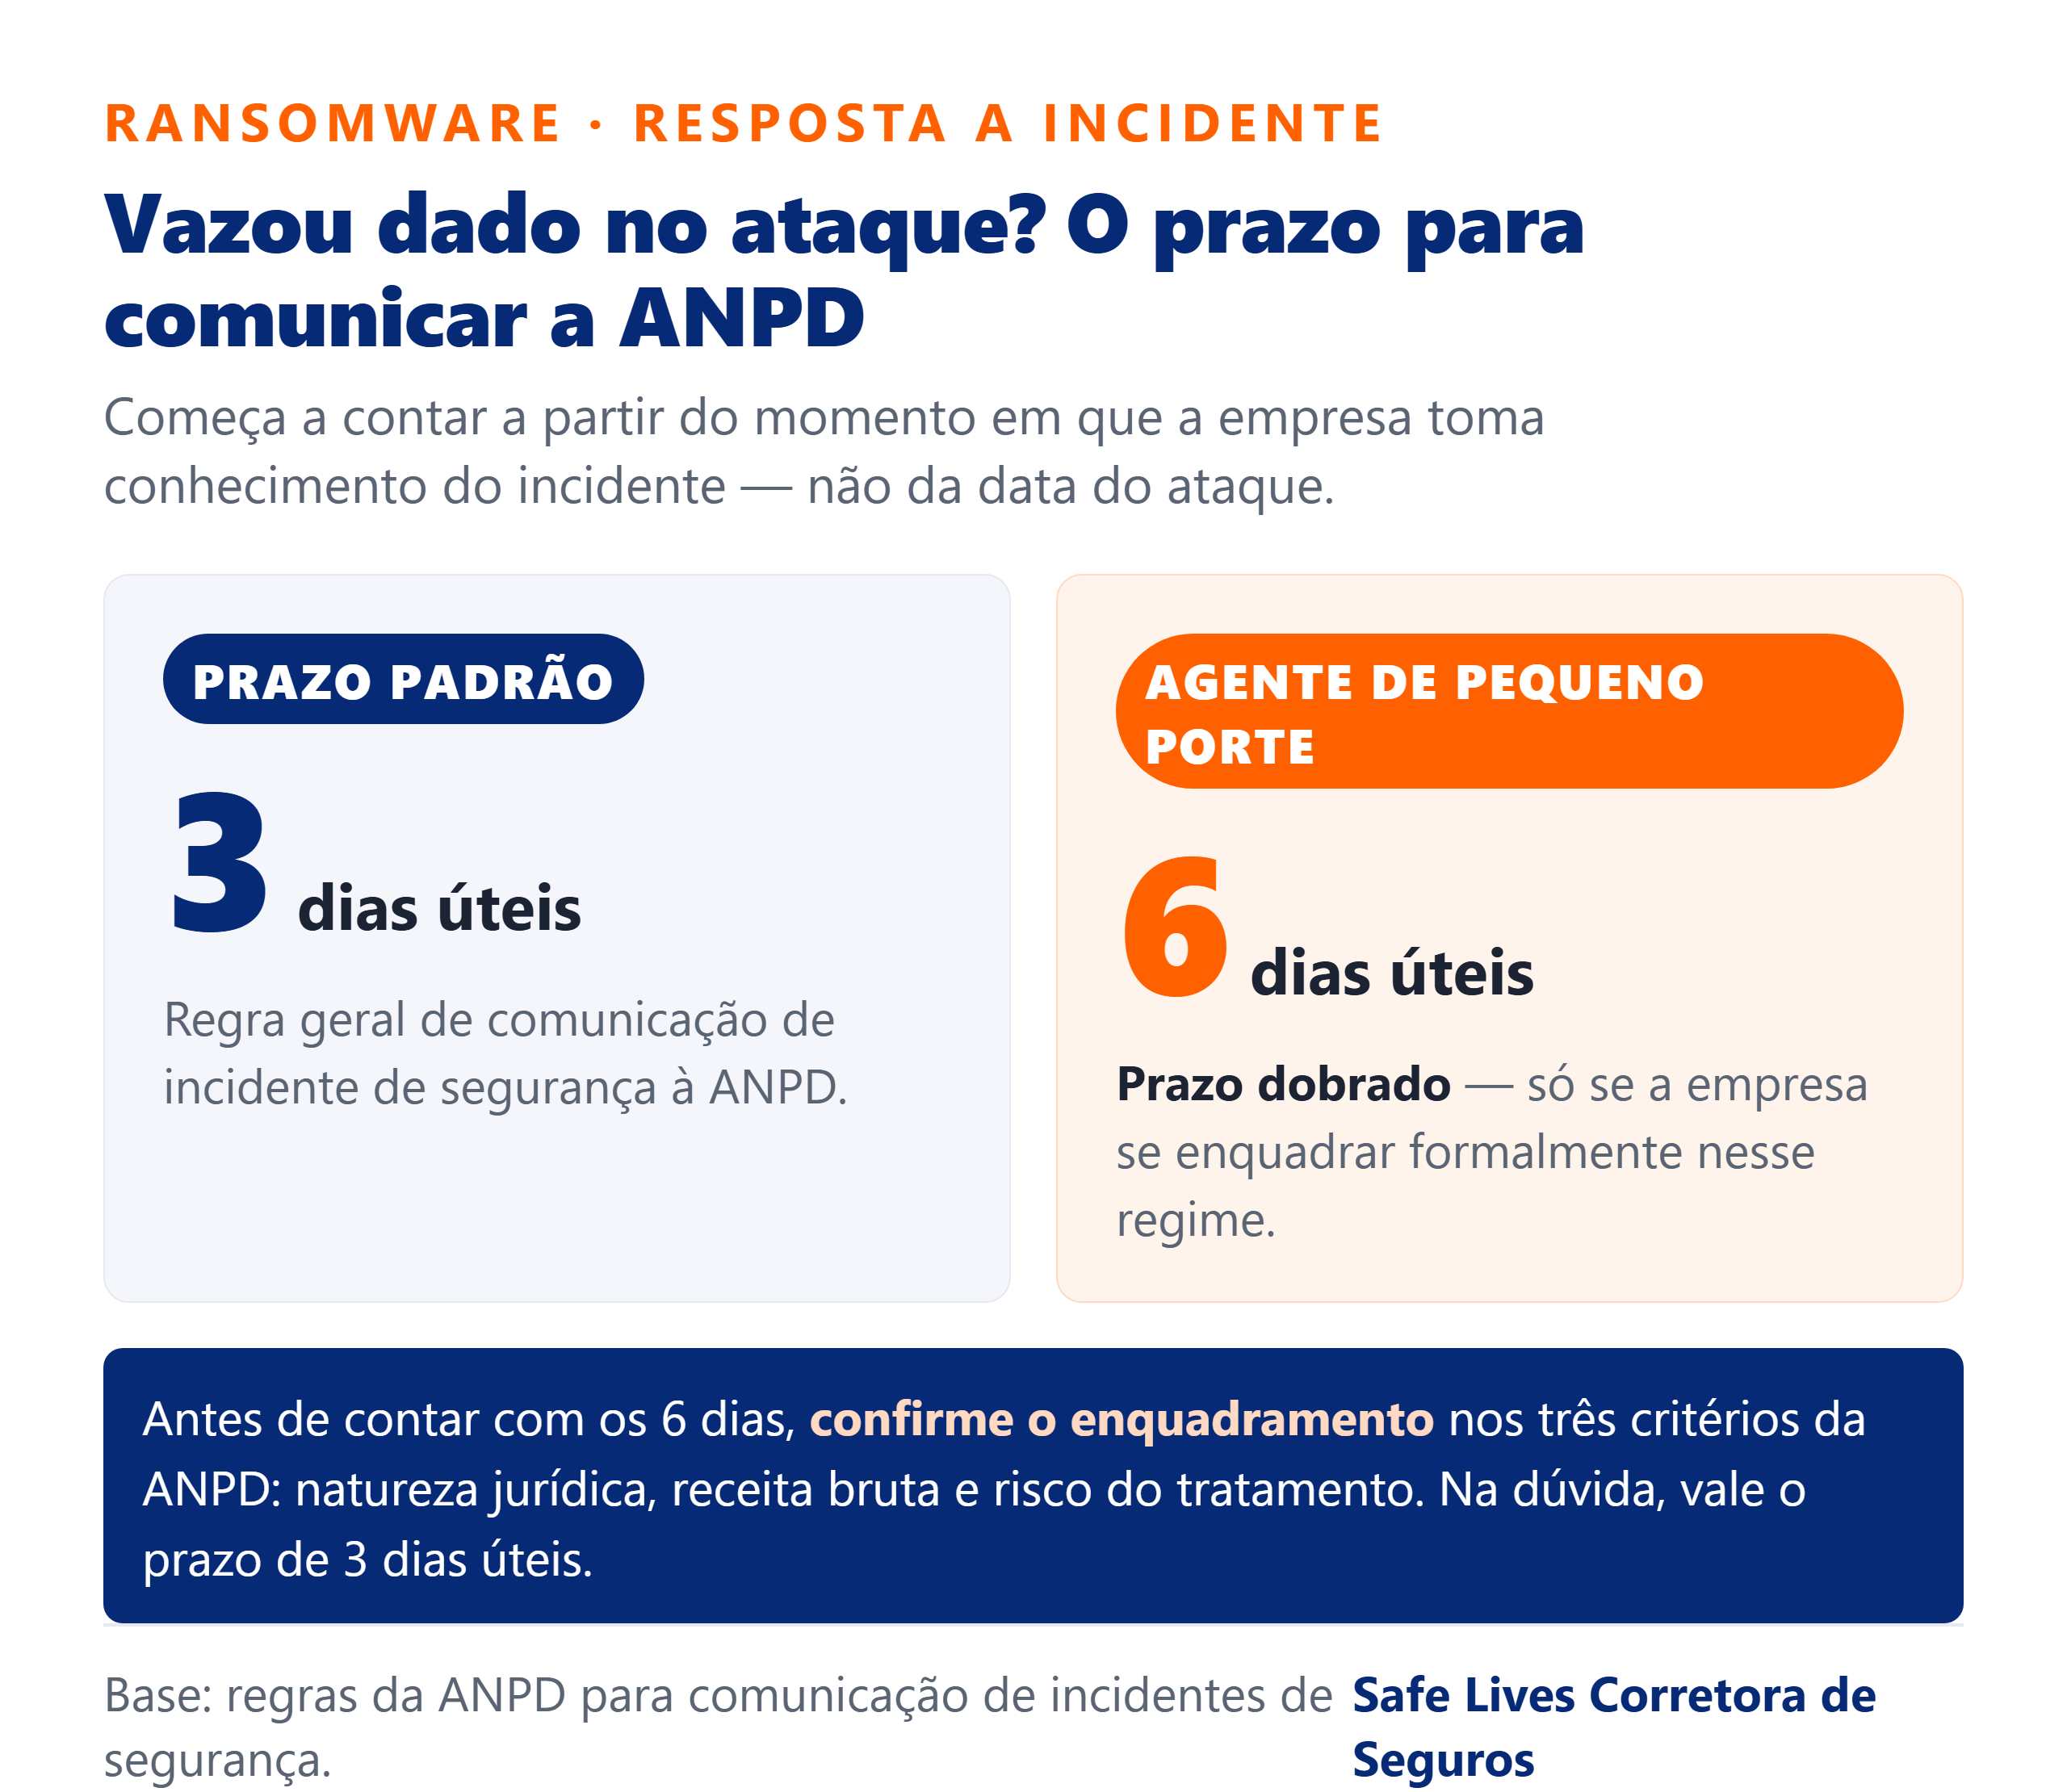
A Resolução CD/ANPD nº 15/2024 definiu esse prazo: 3 dias úteis, contados do momento em que a empresa toma conhecimento de que o incidente afetou dados pessoais (art. 6º, caput).
A parte que poucas pequenas empresas conhecem: o § 8º do mesmo artigo dobra esse prazo — 6 dias úteis — para quem se qualifica como “agente de tratamento de pequeno porte”. Essa qualificação não é automática: depende de três critérios cumulativos definidos pela Resolução CD/ANPD nº 2/2022 (natureza jurídica, receita bruta e risco do tratamento). Antes de contar com o prazo estendido, confirme o enquadramento da sua empresa — o texto da norma não trata “pequena empresa” como sinônimo automático de “agente de pequeno porte”.
Perder esse prazo — três ou seis dias úteis, conforme o enquadramento — expõe a empresa a sanções da ANPD, que avalia a gravidade do incidente e pode determinar medidas adicionais, inclusive divulgação pública do fato.
Pagar o Resgate? O Que os Dados Mostram Antes de Decidir
Não existe resposta única sobre pagar ou não o resgate — é uma decisão de negócio que depende do backup disponível, do tempo de parada tolerável e da natureza dos dados sequestrados. Mas os números ajudam a calibrar a decisão.
Pela pesquisa da Sophos já citada, 53% das organizações atacadas recuperaram totalmente os dados em até uma semana em 2025, ante 35% no ano anterior — salto que sugere que os processos de resposta a incidente estão amadurecendo. Ainda assim, como mencionado, pagar o resgate não garante recuperação: 1 em cada 6 pagamentos não resultou em acesso restaurado aos dados.
Fatores que pesam a favor de negociar/pagar:
- Ausência de backup íntegro e recente
- Dados sequestrados são críticos para a operação (ex.: prontuários, folha de pagamento)
- Prazo de parada aceitável já foi ultrapassado
Fatores que pesam contra:
- Não há garantia de recuperação, mesmo pagando
- Pagar pode sinalizar ao criminoso que a empresa é um alvo rentável para um novo ataque
- Empresas com backup testado tendem a recuperar mais rápido sem negociar
Essa decisão nunca deveria ser tomada sozinha, sob pressão do relógio — é exatamente o tipo de situação em que ter, previamente, um plano de resposta e um seguro cyber contratado muda o resultado.
Como o Seguro Cyber Responde a um Ataque de Ransomware
O seguro cyber é o produto desenhado para transferir parte do risco financeiro de um incidente como esse. As coberturas do seguro cyber variam conforme a seguradora e as condições contratadas na apólice — por isso, antes de qualquer decisão, o que importa é ler as condições gerais com o corretor, não presumir cobertura padrão.
Frentes que costumam integrar apólices de seguro cyber no mercado brasileiro, sujeitas às condições de cada contrato:
- Apoio de equipe especializada em resposta a incidente, já no momento do ataque
- Custos de restauração de sistemas e dados a partir de backup
- Interrupção de negócios — compensação por período de operação parada
- Responsabilidade civil por vazamento de dados de terceiros
- Extorsão cibernética, quando prevista na apólice — o que inclui negociação e, conforme os termos contratados, o próprio resgate
Ter a apólice ativa também muda a velocidade da resposta: em vez de a pequena empresa procurar, sob pressão, uma equipe de resposta a incidente no meio da crise, a seguradora já tem parceiros acionáveis — o que ajuda a cumprir o prazo apertado da ANPD sem correria.
Prevenção: os Controles que Reduzem o Risco (e o Custo do Seguro)
Prevenção não é só proteção operacional — também influencia as condições que a seguradora oferece na hora da contratação e da renovação da apólice, já que o risco avaliado é menor.
Controles essenciais recomendados pelo CERT.br para pequenas e médias empresas:
- Autenticação multifator (MFA) em e-mail corporativo, VPN e sistemas administrativos
- Backup regular, testado e mantido desconectado da rede principal (backup “offline” ou imutável)
- Gestão de vulnerabilidades — atualização de sistemas e aplicativos com correções de segurança conhecidas
- Segmentação de rede, para que um equipamento comprometido não afete toda a operação
- Plano de resposta a incidente documentado, com responsáveis e contatos definidos com antecedência
Nenhum desses controles elimina o risco de ransomware em pequenas empresas por completo — reduz a chance de ataque e limita o estrago quando ele acontece. É esse o motivo pelo qual seguradoras costumam pedir um questionário de segurança antes de emitir a apólice cyber: quanto mais controles a empresa já tem, melhores tendem a ser as condições oferecidas.
Como Escolher e Contratar um Seguro Cyber Para Sua Pequena Empresa
Comparar propostas de seguro cyber exige olhar além do preço da apólice — especialmente para uma pequena empresa que está contratando pela primeira vez.
Perguntas para levar ao corretor antes de fechar:
- A apólice cobre extorsão cibernética (incluindo ransomware) ou só resposta a incidente e responsabilidade civil?
- Existe uma equipe de resposta a incidente pré-contratada, disponível 24 horas?
- Qual é o limite de indenização e como ele se compara ao tempo médio de parada do seu setor?
- A apólice exige controles mínimos de segurança (MFA, backup) como condição de cobertura?
- Como funciona o prazo de comunicação do sinistro à seguradora, e ele é compatível com o prazo da ANPD para o seu porte de empresa?
O custo do seguro cyber varia conforme o porte da empresa, o setor de atuação e a exposição de dados — não existe valor de referência único que sirva para qualquer negócio, por isso vale levar essas perguntas a mais de uma seguradora antes de decidir.
Perguntas Frequentes sobre Ransomware em Pequenas Empresas
O seguro cyber cobre o pagamento do resgate do ransomware?
Depende da apólice contratada. Muitas apólices de seguro cyber no Brasil incluem cobertura de extorsão cibernética, que pode abranger negociação e, conforme os termos, o próprio pagamento do resgate — mas isso não é padrão em todo contrato. Confirme essa cobertura especificamente antes de contratar.
Pequena empresa é obrigada a avisar a ANPD se sofrer um ataque de ransomware?
Sim, se o ataque afetar dados pessoais e representar risco ou dano relevante aos titulares (art. 48 da LGPD). O prazo é de 3 dias úteis, ou 6 dias úteis se a empresa se qualificar como agente de tratamento de pequeno porte pelos critérios da Resolução CD/ANPD nº 2/2022.
Vale a pena pagar o resgate do ransomware?
Não há resposta única. Dados da Sophos mostram que 66% das empresas brasileiras atacadas em 2025 pagaram, mas 1 em cada 6 pagamentos não recuperou os dados. A decisão depende do backup disponível, da criticidade dos dados e do tempo de parada que a empresa consegue suportar.
Quanto tempo uma empresa tem para comunicar um vazamento de dados à ANPD?
Pela Resolução CD/ANPD nº 15/2024, o prazo padrão é de 3 dias úteis a partir do conhecimento do incidente. Agentes de tratamento de pequeno porte, conforme os critérios da Resolução nº 2/2022, têm esse prazo dobrado para 6 dias úteis.
O que muda se minha empresa não se qualificar como agente de pequeno porte?
O prazo de comunicação à ANPD volta a ser o padrão de 3 dias úteis, não 6. Por isso, antes de contar com o prazo estendido em um plano de resposta a incidente, vale confirmar formalmente o enquadramento da empresa nos três critérios da ANPD (natureza jurídica, receita bruta e risco do tratamento).
Conclusão
Ransomware em pequenas empresas deixou de ser risco distante: é uma questão de quando, não de se. Ter um plano para as primeiras 72 horas, conhecer o prazo da ANPD para o seu porte de empresa e entender onde o seguro cyber entra nessa resposta são as três frentes que separam uma empresa que se recupera rápido de uma que fecha as portas depois de um ataque.
Quer entender quais coberturas de seguro cyber fazem sentido para o porte e o setor da sua empresa? Fale com um especialista Safe Lives sem compromisso.